Así como ayudarías a alguien que te importa a cruzar una calle transitada, en el mundo digital existen métodos diseñados para proteger la información sensible y evitar ataques. Uno de los enfoques más eficaces es la defensa en profundidad, una estrategia que aplica capas de seguridad en diferentes niveles para reducir riesgos y mejorar la postura de seguridad de una organización.
Este modelo es esencial en entornos de seguridad en la nube, donde cada recurso —desde redes hasta datos— necesita un nivel de protección adecuado a su valor.
#¿Qué es la defensa en profundidad?
La defensa en profundidad combina múltiples controles de seguridad, es decir, medidas que previenen, detectan y responden ante vulnerabilidades o ataques. Cada control funciona como una capa que refuerza la anterior, creando un sistema más robusto frente a amenazas.
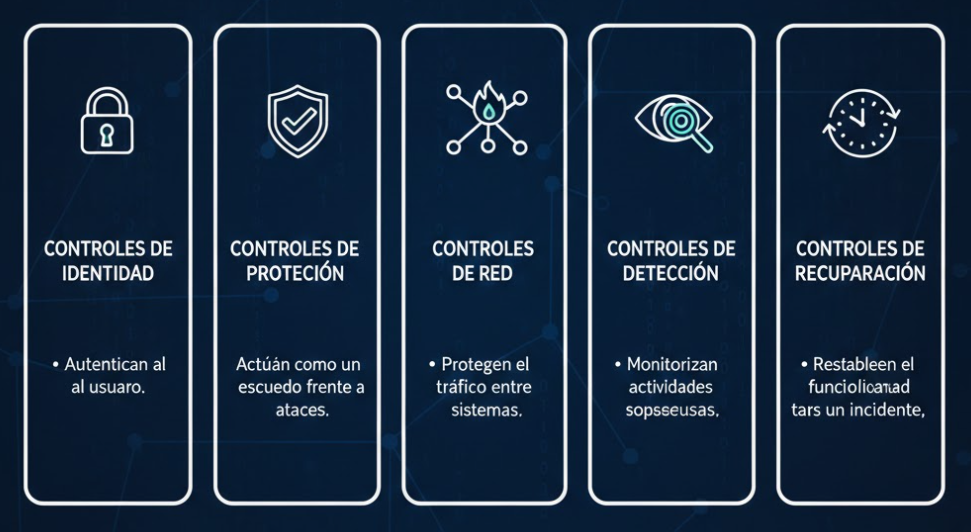
Estos controles se agrupan habitualmente en seis categorías principales:
- Controles de identidad: autentican al usuario antes de permitir el acceso. Ejemplo: autenticación multifactor (MFA). Referencia de Microsoft sobre identidad y acceso.
- Controles de protección: actúan como un escudo frente a ataques. Incluyen antivirus, firewalls de aplicaciones web o políticas de infraestructura como código.
- Controles de red: protegen el tráfico entre sistemas mediante cortafuegos, segmentación o VPNs.
- Controles de detección: monitorizan actividades sospechosas. Ejemplo: Google Cloud Security Command Center.
- Controles de respuesta: automatizan acciones ante amenazas detectadas, como alertar por correo o bloquear usuarios.
- Controles de recuperación: restablecen la funcionalidad tras un incidente, por ejemplo restaurando una copia de seguridad.
#Una metáfora sencilla: el jardín protegido
Imagina que gestionas un jardín comunitario lleno de tomates. Aplicar defensa en profundidad sería como usar varias capas de protección:
- Los controles de identidad serían las llaves que das solo a las personas autorizadas.
- El cerco sería el control de protección.
- El candado de la puerta sería un control de red.
- La cámara de vigilancia representaría el control de detección.
- El mensaje automático que recibes si alguien salta la valla sería el control de respuesta.
- Y el arreglo del cerco después del incidente sería el control de recuperación.
Al combinar todas estas capas, creas un entorno más seguro, tanto en tu jardín como en tu infraestructura en la nube.
#
Implementar una estrategia de defensa en profundidad no se trata solo de instalar firewalls o antivirus, sino de entender cómo interactúan los distintos controles para formar un ecosistema seguro. En la nube, este enfoque en capas ayuda a reducir vulnerabilidades y mejorar la resiliencia general ante incidentes.